假冒商业电邮与发票诈骗:中小企业如何自保
供应商发来的新银行账户未必是真的。了解商业电邮诈骗的手法、需要留意的警告信号,以及一套能保护公司付款的简单核实流程。
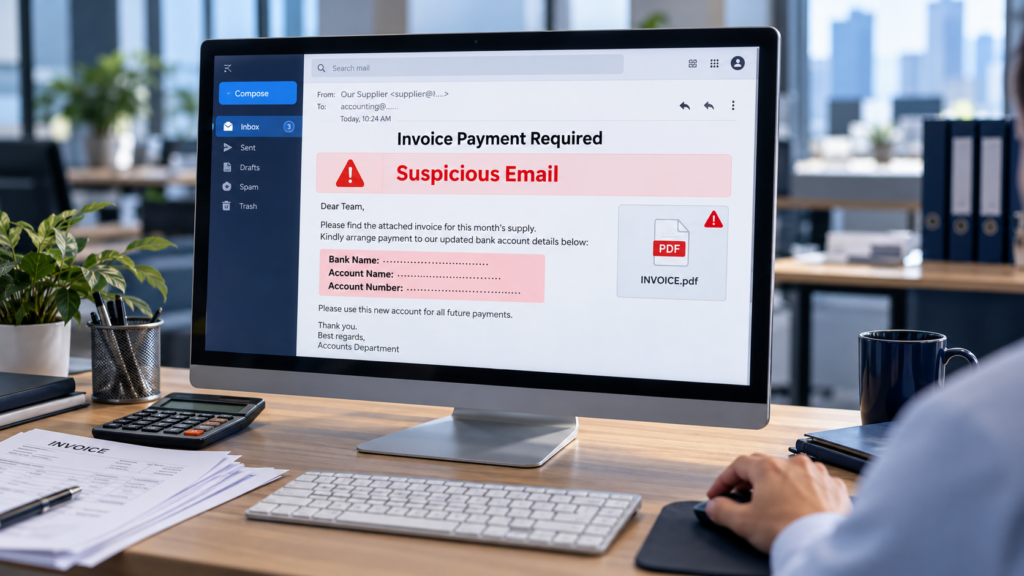
一封来自你常合作供应商的电邮,附上了更新后的发票。公司标志看起来没错,金额也和你的采购相符,电邮里还附带你们之前的往来对话。
只有一个地方改了:一个新的银行账户。
在会计同事转账之前,你怎么知道这个要求是真的?
假冒商业电邮和发票诈骗,利用的正是熟悉的合作关系和例行的付款流程。对马来西亚的中小企业来说,一套简单的核实程序,就能帮助避免代价高昂的错误。
什么是商业电邮诈骗?
商业电邮诈骗(Business Email Compromise,简称 BEC)是一种诈骗手法:犯罪分子冒充可信的人或机构,要求转账或索取敏感资料。
他们可能假扮成你的董事、供应商、客户或同事。
有些人使用误导性的寄件人名称或相似的电邮地址;有些人则入侵真实的邮箱,直接用真正的账户发信。这意味着即使是熟悉的电邮地址,也不能证明付款要求是真的。
员工应该认得的常见诈骗手法
供应商更换银行账户
一封信息声称供应商已经更换银行,要求你把未付的发票款项转入新账户。
发票上的资料可能是从真实文件复制过来的,完全正确。单凭外观,无法确认付款指示是安全的。
老板的紧急指示
有人冒充董事,要求员工立刻转账。他们可能声称自己正在开会,并坚持要员工保密。
被要求跳过正常审批程序,正是应该停下来核实的理由。
假冒的电邮登入请求
信息声称你的邮箱已满、密码即将过期,或账户将被停用。
链接会带你到一个假的登入页面,目的是盗取你的登入资料。攻击者之后就能用这个账户冒充你,或暗中监看公司的往来电邮。
需要留意的警告信号
当信息中出现以下情况时,要特别小心:
- 新的银行资料,或付款指示突然更改。
- 催促你马上行动,或要求保密。
- 寄件人地址的拼写有细微差异。
- 回复地址与寄件人地址不同。
- 意料之外的附件、登入链接或 MFA 验证请求。
- 要求你不要打电话给平时的联络人。
文法通顺、签名专业、对话记录熟悉,都不能保证信息是真的。
如何防范发票与电邮诈骗
独立核实付款资料的变更
在更改供应商的银行资料之前,用公司记录里原本就有的电话号码,致电对方的授权联络人。
不要使用可疑电邮或发票上提供的电话号码。
如果攻击者控制了邮箱,回复同一封电邮并不算独立核实。
设立第二层审批
对于银行资料的变更,以及超过一定金额的付款,设立第二层审批。
记录由谁核实、如何确认、由谁批准。即使要求看起来来自老板,也要照样执行这套程序。
保护公司电邮账户
每个账户使用不同的密码,并启用多重身份验证(MFA)。在支援的情况下,优先使用能防钓鱼的方式,例如通行密钥(passkey)或安全密钥。
员工绝不应分享验证码,也不应批准不是自己发起的登入请求。
设置电邮身份验证
请你的 IT 服务商检查公司域名的 SPF、DKIM 和 DMARC 设置。
这些设置能帮助收件方的邮件系统识别有人未经授权使用你的域名。但它们无法阻止所有诈骗:犯罪分子仍可能使用相似的域名,或被入侵的真实账户。
让员工轻松举报可疑电邮
给员工一个明确的联络人,用来举报不寻常的信息。鼓励他们在付款或输入密码之前先确认。
一通简短的核实电话,应被视为正常业务流程的一部分。
如果已经转了账怎么办?
立即通过官方渠道联系你的银行防诈骗部门。说明这笔转账可能涉及诈骗,并询问能否追回或拦截。款项未必能追回,所以要尽快行动。
保留原始电邮、附件、付款记录和相关信息。通知管理层和你的 IT 服务商,并向警方报案。
如果电邮账户可能已被入侵,IT 团队应调查登入记录、撤销可疑的登入会话,并检查转发规则和账户设置。单单更改密码,未必足以完成应对。
在下一笔付款之前保护你的企业
电邮安全和付款程序需要相互配合。技术防护能降低风险,而独立核实能帮助员工识破仍然进入收件箱的诈骗请求。
欢迎联系 MY IT PLT,了解企业电邮安全、账户保护,以及适合你公司的实用 IT 支援。
MY IT PLT 团队