什么是勒索病毒?企业如何防范
勒索病毒可能一夜之间锁住你的文件、让业务停摆。了解它如何入侵、六个降低风险的实用方法,以及怀疑遭受攻击时该怎么做。
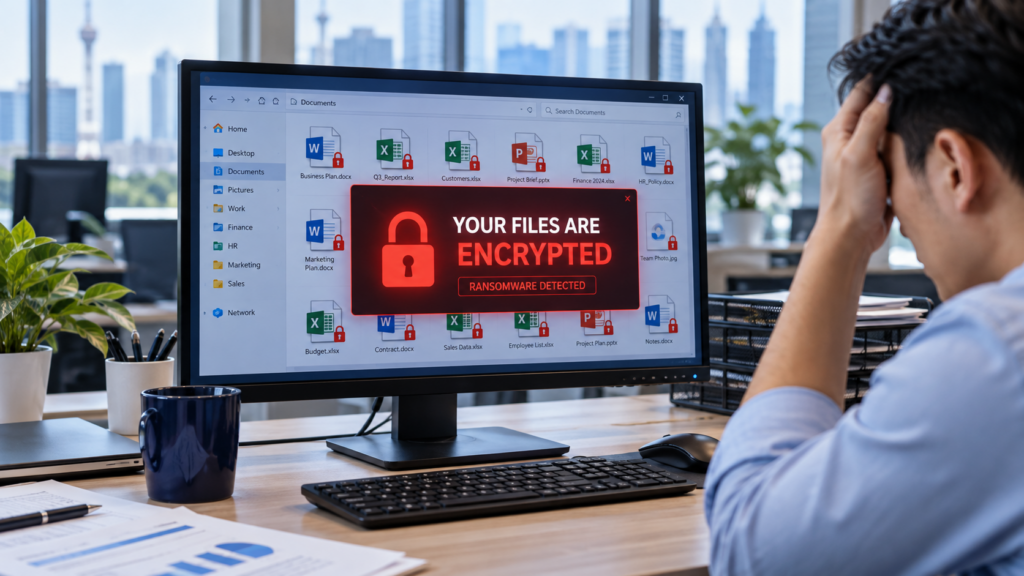
想象一下:你一早开始工作,却发现会计系统打不开,共享文件夹无法访问,屏幕上还出现一则要求付款才能取回文件的信息。
这就是典型的勒索病毒情况。对企业来说,这种瘫痪会影响开发票、客户服务和日常运作。
什么是勒索病毒?
勒索病毒(Ransomware)是一种恶意软件,会把文件加密或锁住系统,让它们无法使用。攻击者接着要求付款,才肯恢复访问。
有些攻击者还会窃取机密资料,并威胁公开这些资料。这意味着就算取回了文件,也未必能解决攻击带来的所有后果。
支付赎金并不保证你能取回数据,也不保证被窃取的资料会被删除。
勒索病毒如何进入企业网络?
常见的入侵途径包括:
- 带有恶意附件或链接的钓鱼电邮。
- 被盗的密码被用来登入公司账户。
- 直接开放在互联网上的远程桌面(Remote Desktop)服务。
- 过时的软件、服务器或 VPN 设备中的安全漏洞。
一旦攻击者进入网络,他们可能在不同系统之间移动,并以共享文件夹和备份为目标。
企业如何降低风险?
1. 保护账户与远程访问
每个账户使用不同的密码,并启用多重身份验证(MFA),尤其是电邮、管理员账户和远程访问。
避免把 Windows 远程桌面直接开放在互联网上。改用经过妥善设置的远程访问方案,保持更新,并只开放给获授权的用户。
2. 保持系统更新
为电脑、服务器、应用程序和网络设备安装安全更新。优先处理可从互联网访问的系统的漏洞。
指定专人负责跟进更新,避免遗漏重要的修补。
3. 使用终端防护并监控警报
为公司的电脑和服务器保持安全防护。端点检测与响应(EDR)可以帮助发现可疑活动,并协助调查。
防护需要持续关注:警报必须传达给能够调查和处理的人。
4. 限制对重要资料的访问权限
员工只应能访问工作所需的文件和系统。执行管理工作时,使用独立的管理员账户。
把访客 Wi-Fi、员工设备和关键服务器分隔开,也有助于限制入侵扩散。
5. 训练员工辨认可疑请求
鼓励员工通过可信的联络方式,核实意料之外的附件、登入请求和紧急指示。
让员工可以轻松举报可疑电邮。应让员工放心在打开陌生内容之前先询问。
6. 保护你的备份
把备份与正在运作的系统分开存放。保留一份离线备份,或使用已妥善设置、可防止篡改和删除的不可变储存(immutable storage)。
备份管理应使用独立的登入凭证,并在支援的情况下启用 MFA。定期测试还原。
备份有助于恢复,但无法阻止攻击者窃取资料。
怀疑遭受攻击时该怎么做?
立即把受影响的电脑从网络断开,包括网线和 Wi-Fi,并用一部可信的设备联系你的 IT 支援团队。
不要重新连接设备、删除证据,或在没有计划的情况下开始还原。记录勒索信息的内容,以及问题开始的时间。
应先控制事件、完成调查,再进行恢复,以降低系统再次被入侵的风险。
加强企业的 IT 安全
有效的防护结合了安全的访问控制、系统更新、员工意识、持续监控,以及经过测试的备份。
欢迎联系 MY IT PLT,了解如何为你的企业做好勒索病毒防范与备份保护。
MY IT PLT 团队